Bezpieczeństwo RudyDesk: co jest chronione, co widzi serwer i co zależy od ciebie
Wpuszczenie kogoś do własnego komputera to poważna decyzja. Poniżej punkt po punkcie: co jest chronione technicznie, co widzi nasz serwer i co zostaje w twoich rękach.
Co widzi serwer, a czego nie
Serwer jest potrzebny tylko po to, by dwa urządzenia się odnalazły. Potem ekran, dźwięk, pliki i wprowadzanie idą bezpośrednio między nimi. Jeśli router blokuje bezpośrednią drogę, dane idą przez przekaźnik, ale i on przekazuje je zaszyfrowane i nie może ich odczytać.
Serwer prowadzi dziennik bezpieczeństwa: numer urządzenia, adres IP i czas połączenia. Chroni przed zgadywaniem haseł i pomaga wyjaśniać incydenty, ma ograniczony rozmiar i jest nadpisywany w kółko. Treść sesji — ekran, naciśnięcia klawiszy, pliki — nie jest nigdzie zapisywana.
Szyfrowanie
- Ekran, dźwięk i dane chroni DTLS-SRTP: klucze powstają na urządzeniach, serwer ich nie ma
- Zdalny wiersz poleceń jest szyfrowany osobno: klucz przez ECDH, polecenia AES-256-GCM, dla każdej sesji nowe klucze
Hasło nie trafia na serwer
Nowe wersje aplikacji w ogóle nie wysyłają hasła urządzenia. Łączący się dowodzi, że je zna, odpowiedzią na jednorazowe wyzwanie; przechwycona odpowiedź nie zadziała drugi raz.
Zgadywanie jest blokowane: po 5 nieudanych próbach 5 minut przerwy, po 15 godzina, po 30 dostęp zostaje zamknięty i zdjąć blokadę można tylko z samego komputera.
Bez twojej zgody nikt się nie połączy
Każde połączenie trzeba potwierdzić na komputerze. Jeśli prośba przychodzi z nieznanego urządzenia, okno ostrzega przed oszustami: prawdziwe banki i działy wsparcia nigdy nie proszą przez telefon o zdalny dostęp.
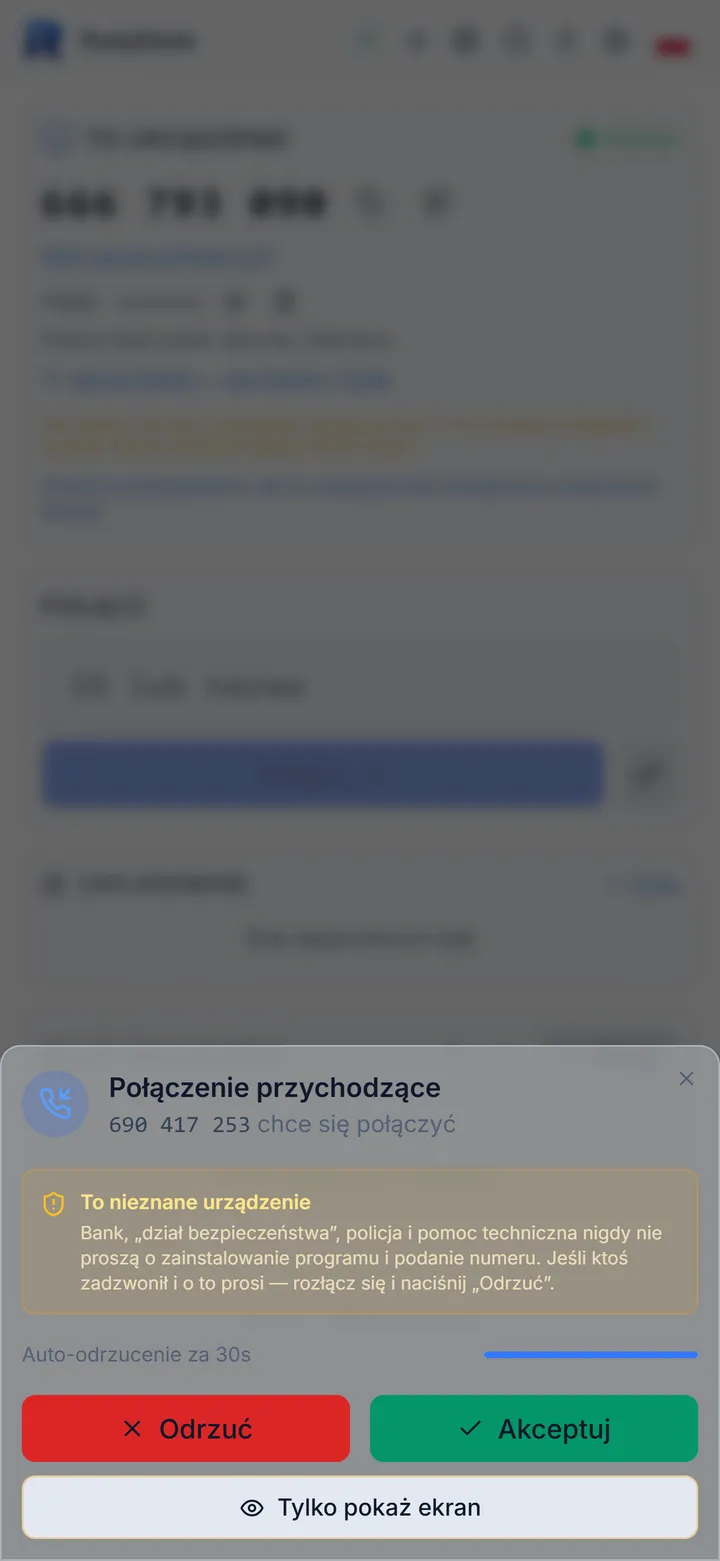
Przycisk „Tylko pokaż ekran” pozwala patrzeć, ale nie dotykać: mysz, klawiatura, pliki, schowek i terminal są niedostępne. Pilnuje tego sam komputer, a nie aplikacja drugiej strony.
Link z zaproszeniem
Zamiast numeru i hasła możesz wysłać link. Działa raz, przez 15 minut, i od razu znika z paska adresu. Połączenie i tak trzeba potwierdzić.
Kod sesji
Obok kłódki na pasku sesji jest krótki kod. Urządzenia obliczają go z kluczy szyfrowania i nie przechodzi przez serwer. Przeczytaj go rozmówcy przez telefon: jeśli kody się zgadzają, nikt nie stoi między wami.
Dziennik działań
Właściciel widzi, kto się łączył, kiedy i jak długo, a pod każdym wpisem — co robiono: jakie pliki przyjęto, czy otwierano terminal, czy używano schowka. Naciśnięcia klawiszy i wklejony tekst nie są zapisywane — to byłaby inwigilacja, a nie dziennik.
Logowanie dwuskładnikowe i listy dostępu
Obsługiwane jest TOTP — Google Authenticator, 1Password, Aegis i inne. Po włączeniu dostajesz pięć kodów odzyskiwania: zapisz je na wypadek utraty telefonu. Możesz ustawić białą listę: połączyć się mogą tylko wymienione numery, pozostali dostaną odmowę bez twojego udziału.
Podpisane aktualizacje
Każda aktualizacja jest podpisana kluczem RudyDesk. Aplikacja sprawdza podpis i SHA-256 przed instalacją i odrzuci podmieniony plik. Sumy kontrolne wszystkich plików są na stronie pobierania.
Co zależy od ciebie
- Nigdy nie pozwalaj na połączenie komuś, kto sam zadzwonił i przedstawił się jako bank lub „pomoc techniczna”
- Ustaw długie hasło, inne niż na pozostałych stronach
- Włącz logowanie dwuskładnikowe na komputerze, z którym łączy się ktoś pod twoją nieobecność
- W razie wątpliwości pozwól tylko pokazać ekran