RudyDesk 的安全:哪些受保护、服务器能看到什么、哪些取决于您
让别人进入自己的电脑是件严肃的事。下面逐条说明:技术上保护了什么、我们的服务器能看到什么、哪些由您掌握。
服务器能看到什么、看不到什么
服务器只负责让两台设备找到彼此。之后,屏幕、声音、文件和输入都在它们之间直接传输。如果路由器挡住了直连,数据会经过中继,但中继转发的是加密数据,无法读取。
服务器保留安全日志:设备号、IP 地址和连接时间。它用于防止暴力破解密码和调查事件,大小有限,循环覆盖。会话内容(屏幕、按键、文件)在任何地方都不会被记录。
加密
- 屏幕、声音和数据由 DTLS-SRTP 保护:密钥在设备上生成,服务器没有
- 远程命令行单独加密:密钥通过 ECDH 生成,命令使用 AES-256-GCM,每次会话都换新密钥
密码从不发送到服务器
新版应用完全不发送设备密码。连接方通过回答一次性挑战来证明知道密码;被截获的回答无法再次使用。
暴力破解会被阻止:失败 5 次暂停 5 分钟,15 次暂停 1 小时,30 次后访问被封锁,只能在那台电脑上解除。
未经您同意,任何人都无法连接
每次连接都必须在电脑上确认。如果请求来自陌生设备,窗口会提醒注意诈骗:真正的银行和客服从不在电话里索要远程访问。
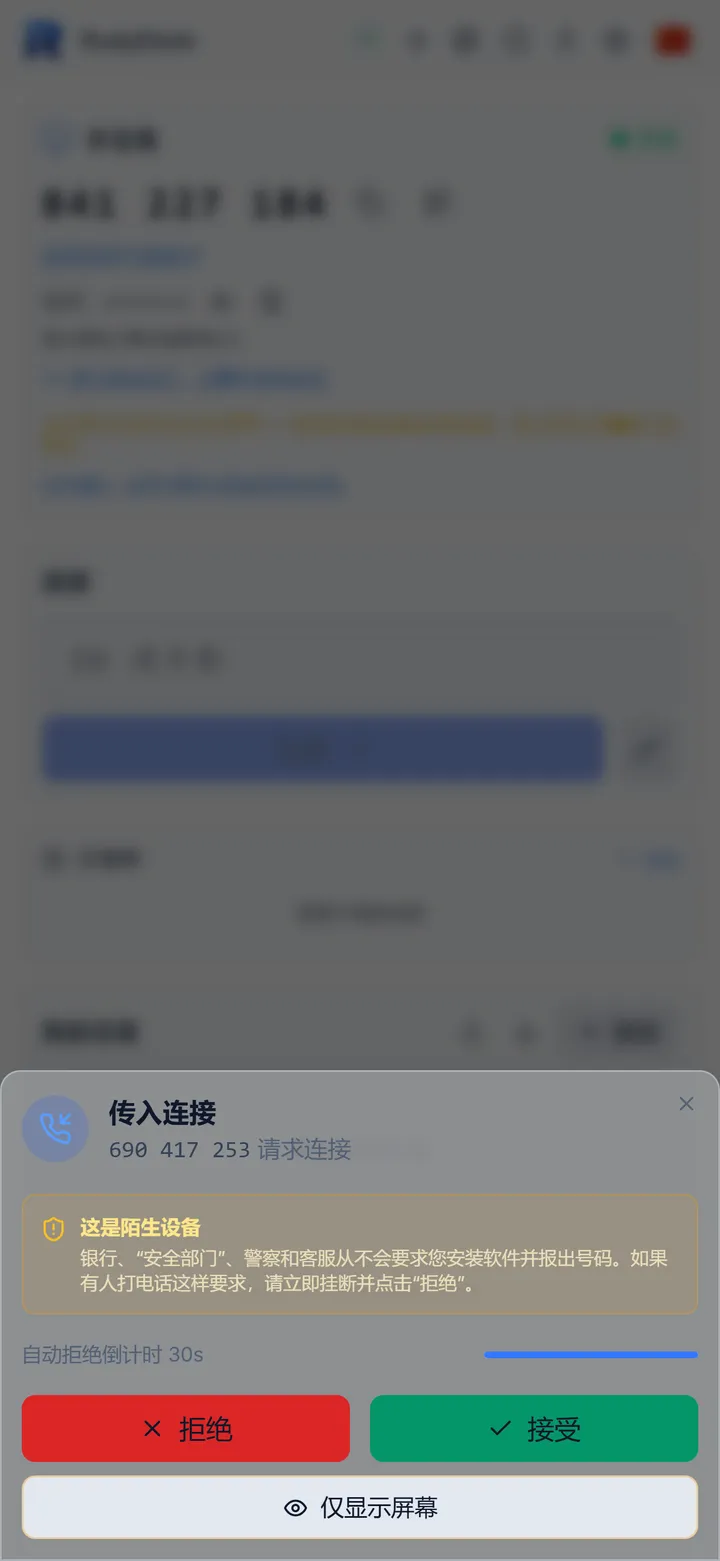
“仅显示屏幕”按钮只允许看、不允许动:鼠标、键盘、文件、剪贴板和终端都无法使用。这由电脑本身强制执行,而不是对方的应用。
邀请链接
可以发送链接来代替号码和密码。链接只能用一次,有效期 15 分钟,打开后立即从地址栏清除。连接仍需您确认。
会话代码
会话工具栏上锁形图标旁有一段短代码。它由设备根据加密密钥计算,从不经过服务器。在电话里把它念给对方:如果代码一致,说明你们之间没有人插入。
操作记录
主人能看到谁在何时连接、持续多久,每条记录下还有具体操作:接收了哪些文件、是否打开终端、是否使用剪贴板。按键和粘贴的文字不会被记录,否则那就是监视而不是记录。
两步验证和访问名单
支持 TOTP:Google Authenticator、1Password、Aegis 等。开启时会给出五个恢复码,请记下,以防手机丢失。可以设置白名单:只有列出的号码能够连接,其他人会被自动拒绝。
签名更新
每次更新都用 RudyDesk 密钥签名。应用在安装前校验签名和 SHA-256,拒绝被篡改的文件。所有文件的指纹都公布在下载页面上。
取决于您的事
- 永远不要允许主动打来电话、自称银行或“技术支持”的人连接
- 设置长密码,且不要与其他网站相同
- 在您不在时会被访问的电脑上开启两步验证
- 如有疑虑,只允许查看屏幕