Sicherheit von RudyDesk: was geschützt ist, was der Server sieht und was an Ihnen liegt
Jemanden an den eigenen Computer zu lassen, ist eine ernste Entscheidung. Hier Punkt für Punkt: was technisch geschützt ist, was unser Server sieht und was bei Ihnen bleibt.
Was der Server sieht und was nicht
Der Server sorgt nur dafür, dass zwei Geräte einander finden. Danach laufen Bildschirm, Ton, Dateien und Eingaben direkt zwischen ihnen. Blockiert ein Router den direkten Weg, gehen die Daten über ein Relay — aber auch das leitet sie verschlüsselt weiter und kann sie nicht lesen.
Der Server führt ein Sicherheitsprotokoll: Gerätenummer, IP-Adresse und Verbindungszeit. Es schützt vor Passwort-Raten und hilft bei der Aufklärung von Vorfällen, ist größenbegrenzt und wird im Kreis überschrieben. Sitzungsinhalte — Bildschirm, Tastenanschläge, Dateien — werden nirgends aufgezeichnet.
Verschlüsselung
- Bildschirm, Ton und Daten schützt DTLS-SRTP: Die Schlüssel entstehen auf den Geräten, der Server hat sie nicht
- Die entfernte Kommandozeile wird separat verschlüsselt: Schlüssel per ECDH, Befehle mit AES-256-GCM, für jede Sitzung neue Schlüssel
Das Passwort erreicht den Server nie
Neue App-Versionen senden das Gerätepasswort überhaupt nicht. Wer sich verbindet, beweist seine Kenntnis durch die Antwort auf eine Einmal-Aufgabe; eine abgefangene Antwort funktioniert kein zweites Mal.
Raten wird unterbunden: nach 5 Fehlversuchen 5 Minuten Pause, nach 15 eine Stunde, nach 30 ist der Zugang gesperrt, und nur der Computer selbst kann die Sperre aufheben.
Ohne Ihre Zustimmung verbindet sich niemand
Jede Verbindung muss am Computer bestätigt werden. Kommt die Anfrage von einem unbekannten Gerät, warnt das Fenster vor Betrügern: Echte Banken und Supportdienste bitten nie am Telefon um Fernzugriff.
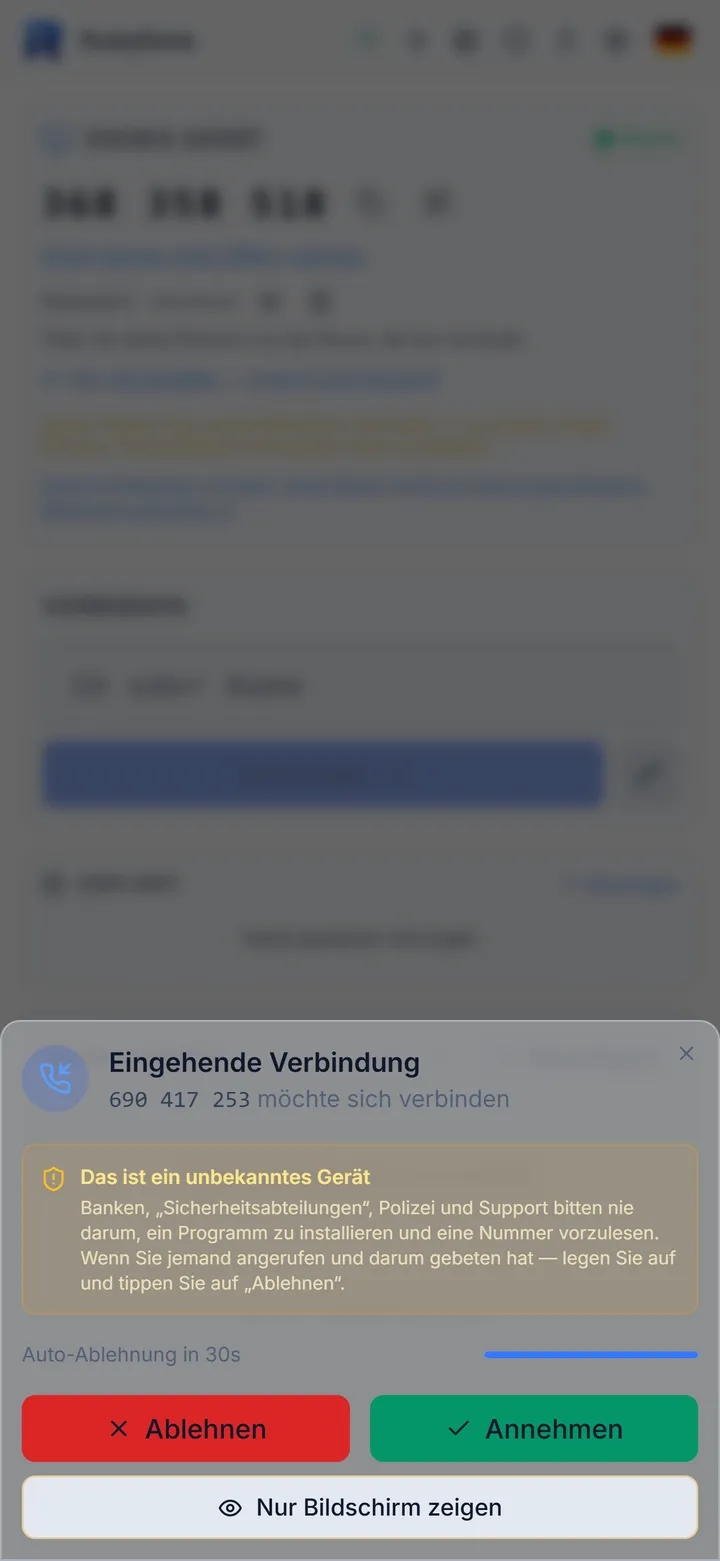
Die Taste „Nur Bildschirm zeigen“ erlaubt Zusehen, aber kein Eingreifen: Maus, Tastatur, Dateien, Zwischenablage und Terminal bleiben gesperrt. Das erzwingt der Computer selbst, nicht die App der Gegenseite.
Einladungslink
Statt Nummer und Passwort können Sie einen Link senden. Er gilt einmal und 15 Minuten und wird sofort aus der Adresszeile gelöscht. Bestätigen müssen Sie die Verbindung trotzdem.
Sitzungscode
Neben dem Schloss in der Sitzungsleiste steht ein kurzer Code. Die Geräte berechnen ihn aus den Schlüsseln, er läuft nie über den Server. Lesen Sie ihn der Gegenseite am Telefon vor: Stimmen die Codes überein, sitzt niemand dazwischen.
Aktivitätsprotokoll
Der Besitzer sieht, wer sich wann und wie lange verbunden hat, und unter jedem Eintrag, was getan wurde: welche Dateien empfangen wurden, ob das Terminal geöffnet oder die Zwischenablage genutzt wurde. Tastenanschläge und eingefügter Text werden nicht aufgezeichnet — das wäre Überwachung, kein Protokoll.
Zwei-Faktor-Anmeldung und Zugriffslisten
TOTP wird unterstützt — Google Authenticator, 1Password, Aegis und andere. Beim Einschalten erhalten Sie fünf Wiederherstellungscodes: Notieren Sie sie für den Fall, dass das Handy verloren geht. Mit einer Whitelist dürfen sich nur die aufgeführten Nummern verbinden, alle anderen werden ohne Ihr Zutun abgewiesen.
Signierte Updates
Jedes Update ist mit dem RudyDesk-Schlüssel signiert. Die App prüft Signatur und SHA-256 vor der Installation und verweigert manipulierte Dateien. Die Prüfsummen aller Dateien stehen auf der Download-Seite.
Was an Ihnen liegt
- Erlauben Sie niemals eine Verbindung jemandem, der Sie angerufen und sich als Bank oder „Support“ ausgegeben hat
- Wählen Sie ein langes Passwort, das Sie nirgends sonst verwenden
- Schalten Sie die Zwei-Faktor-Anmeldung an einem Computer ein, auf den in Ihrer Abwesenheit zugegriffen wird
- Im Zweifel nur den Bildschirm zeigen