Seguridad de RudyDesk: qué está protegido, qué ve el servidor y qué depende de ti
Dejar entrar a alguien en tu ordenador es una decisión seria. Aquí, punto por punto: qué está protegido técnicamente, qué ve nuestro servidor y qué queda en tus manos.
Qué ve el servidor y qué no
El servidor solo sirve para que dos dispositivos se encuentren. Después, pantalla, sonido, archivos y entrada van directamente entre ellos. Si un router bloquea el camino directo, los datos pasan por un repetidor, pero también él los transmite cifrados y no puede leerlos.
El servidor lleva un registro de seguridad: número de dispositivo, dirección IP y hora de conexión. Protege contra el adivinado de contraseñas y ayuda a investigar incidentes; tiene tamaño limitado y se sobrescribe en bucle. El contenido de las sesiones (pantalla, pulsaciones, archivos) no se graba en ningún sitio.
Cifrado
- Pantalla, sonido y datos se protegen con DTLS-SRTP: las claves se crean en los dispositivos y el servidor no las tiene
- La línea de comandos remota se cifra aparte: clave por ECDH, órdenes con AES-256-GCM y claves nuevas en cada sesión
La contraseña nunca llega al servidor
Las versiones nuevas de la app no envían la contraseña del equipo en absoluto. Quien se conecta demuestra que la conoce respondiendo a un reto de un solo uso; una respuesta interceptada no sirve dos veces.
El adivinado se corta: tras 5 intentos fallidos, pausa de 5 minutos; tras 15, una hora; tras 30, el acceso se cierra y solo el propio equipo puede levantar el bloqueo.
Nadie se conecta sin tu permiso
Cada conexión debe confirmarse en el ordenador. Si la solicitud llega de un dispositivo desconocido, la ventana avisa de estafas: los bancos y servicios de soporte reales nunca piden acceso remoto por teléfono.
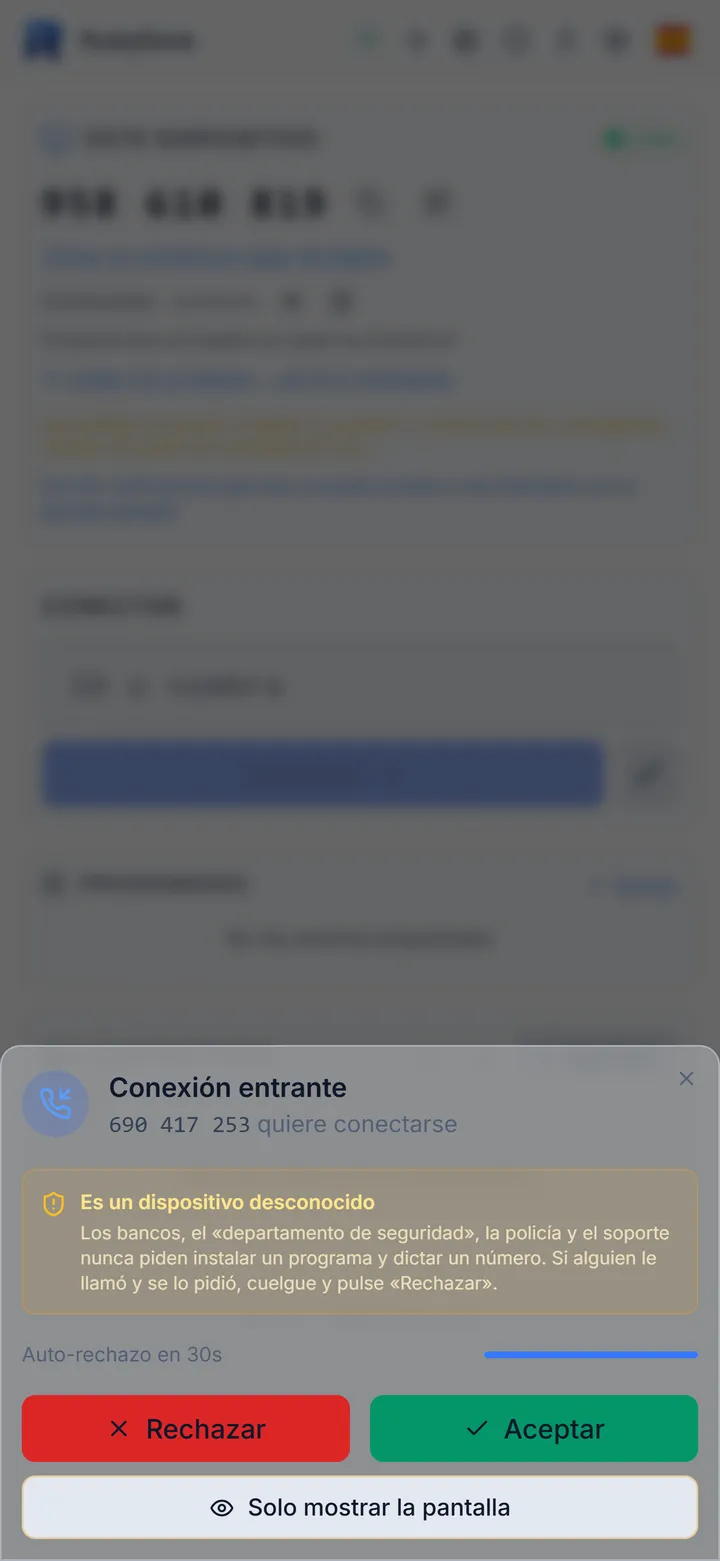
El botón «Solo mostrar la pantalla» permite mirar pero no tocar: ratón, teclado, archivos, portapapeles y terminal quedan bloqueados. Lo impone el propio ordenador, no la app del otro lado.
Enlace de invitación
Puedes enviar un enlace en lugar del número y la contraseña. Sirve una vez, dura 15 minutos y se borra enseguida de la barra de direcciones. La conexión hay que confirmarla igualmente.
Código de sesión
Junto al candado de la barra de sesión hay un código corto. Los dispositivos lo calculan a partir de las claves de cifrado y nunca pasa por el servidor. Díselo a la otra persona por teléfono: si los códigos coinciden, nadie se ha puesto en medio.
Registro de actividad
El propietario ve quién se conectó, cuándo y cuánto tiempo, y bajo cada entrada, qué se hizo: qué archivos se recibieron, si se abrió la terminal, si se usó el portapapeles. Las pulsaciones de teclas y el texto pegado no se registran: eso sería vigilancia, no un registro.
Inicio de sesión en dos pasos y listas de acceso
Se admite TOTP: Google Authenticator, 1Password, Aegis y otros. Al activarlo recibes cinco códigos de recuperación: anótalos por si pierdes el móvil. Puedes definir una lista blanca: solo los números indicados podrán conectarse y el resto recibirá un rechazo sin que tengas que intervenir.
Actualizaciones firmadas
Cada actualización está firmada con la clave de RudyDesk. La app comprueba la firma y el SHA-256 antes de instalar y rechaza un archivo alterado. Las huellas de todos los archivos están publicadas en la página de descargas.
Lo que depende de ti
- Nunca permitas la conexión a alguien que te llamó y dijo ser tu banco o «soporte técnico»
- Usa una contraseña larga y distinta de la de otros sitios
- Activa el inicio de sesión en dos pasos en un equipo al que se accede en tu ausencia
- Si dudas, permite solo mostrar la pantalla